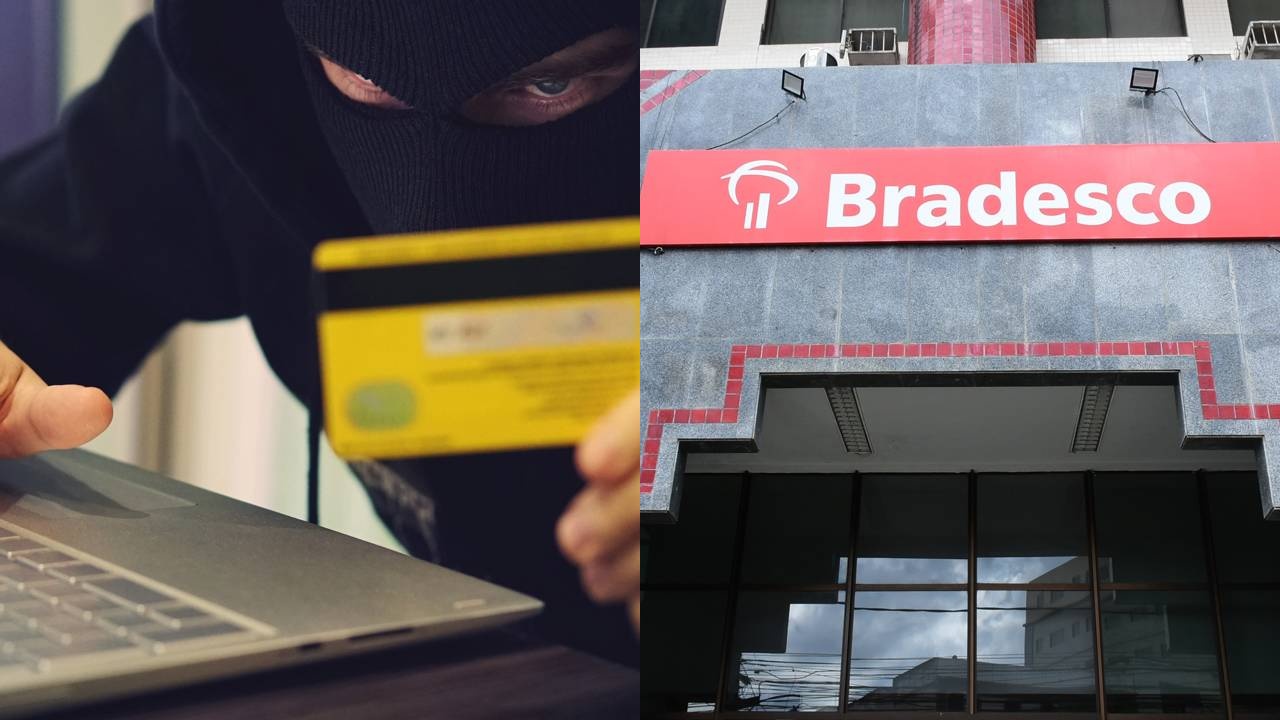
A fraude da chave de segurança Bradesco é um dos golpes de phishing mais sofisticados e recorrentes, visando correntistas através de e-mails falsos que imitam a identidade visual do banco. O objetivo é infectar o computador ou roubar dados de acesso induzindo a vítima ao erro.
Como funciona a fraude da chave de segurança Bradesco?
Os criminosos enviam um e-mail com o assunto urgente, alegando que o dispositivo de segurança (Token ou Chave) está desincronizado ou expirado. A mensagem geralmente contém um link malicioso ou um anexo em PDF falso que, ao ser clicado, instala um malware ou direciona para uma página clonada.
É fundamental saber que o banco jamais solicita a sincronização de chaves, tokens ou senhas por e-mail, SMS ou telefone. A fraude da chave de segurança Bradesco conta com o medo do cliente de ter a conta bloqueada para funcionar.
Quais são os sinais visuais do golpe?
Geralmente, o remetente do e-mail não é oficial (observe o endereço após o “@”). Além disso, erros de português, formatação desalinhada e, principalmente, o senso de urgência (“faça isso agora ou sua conta será bloqueada”) são indicativos claros de tentativa de roubo de dados.
O banco utiliza apenas seus canais oficiais (aplicativo e internet banking) para comunicar questões de segurança. Segundo a Federação Brasileira de Bancos (Febraban), desconfiar de links recebidos é a primeira linha de defesa.
Confira o que fazer ao receber o e-mail:
- Não clique: Jamais abra links ou baixe anexos (PDF/ZIP).
- Verifique o Remetente: E-mails oficiais não usam domínios genéricos (Gmail, Hotmail).
- Marque como Spam: Ajude o provedor a filtrar essas mensagens.
Leia também: Um comunicado para todos os usuários de PIX, o comprovante de agendamento não é garantia de pagamento
Como se proteger e onde buscar informações?
Se você clicou no link, entre em contato imediatamente com o Fone Fácil Bradesco e altere suas senhas por outro dispositivo. Mantenha seu antivírus atualizado, pois ele pode bloquear a instalação dos arquivos maliciosos contidos nesses e-mails.
Para blindar seu patrimônio contra essas novas ameaças, selecionamos o alerta do canal Nerds de Negócios, comandado por Peter Jordan e seguido por mais de 4 milhões de pessoas. No vídeo a seguir, ele disseca a anatomia dos golpes atuais como fraudes via Pix e páginas falsas e apresenta as ferramentas essenciais para navegar com segurança:
Para confirmar a veracidade de qualquer comunicado, acesse a página oficial de Segurança do Bradesco. A tabela abaixo ajuda a diferenciar o real do falso.
| Característica | E-mail Oficial do Banco | E-mail de Fraude |
| Solicitação de Senha | Nunca pede senha ou token. | Pede digitação de chave/senha. |
| Links | Apenas informativos. | Links para recadastramento. |
| Anexos | Não envia arquivos executáveis. | Envia PDF ou ZIP infectado. |